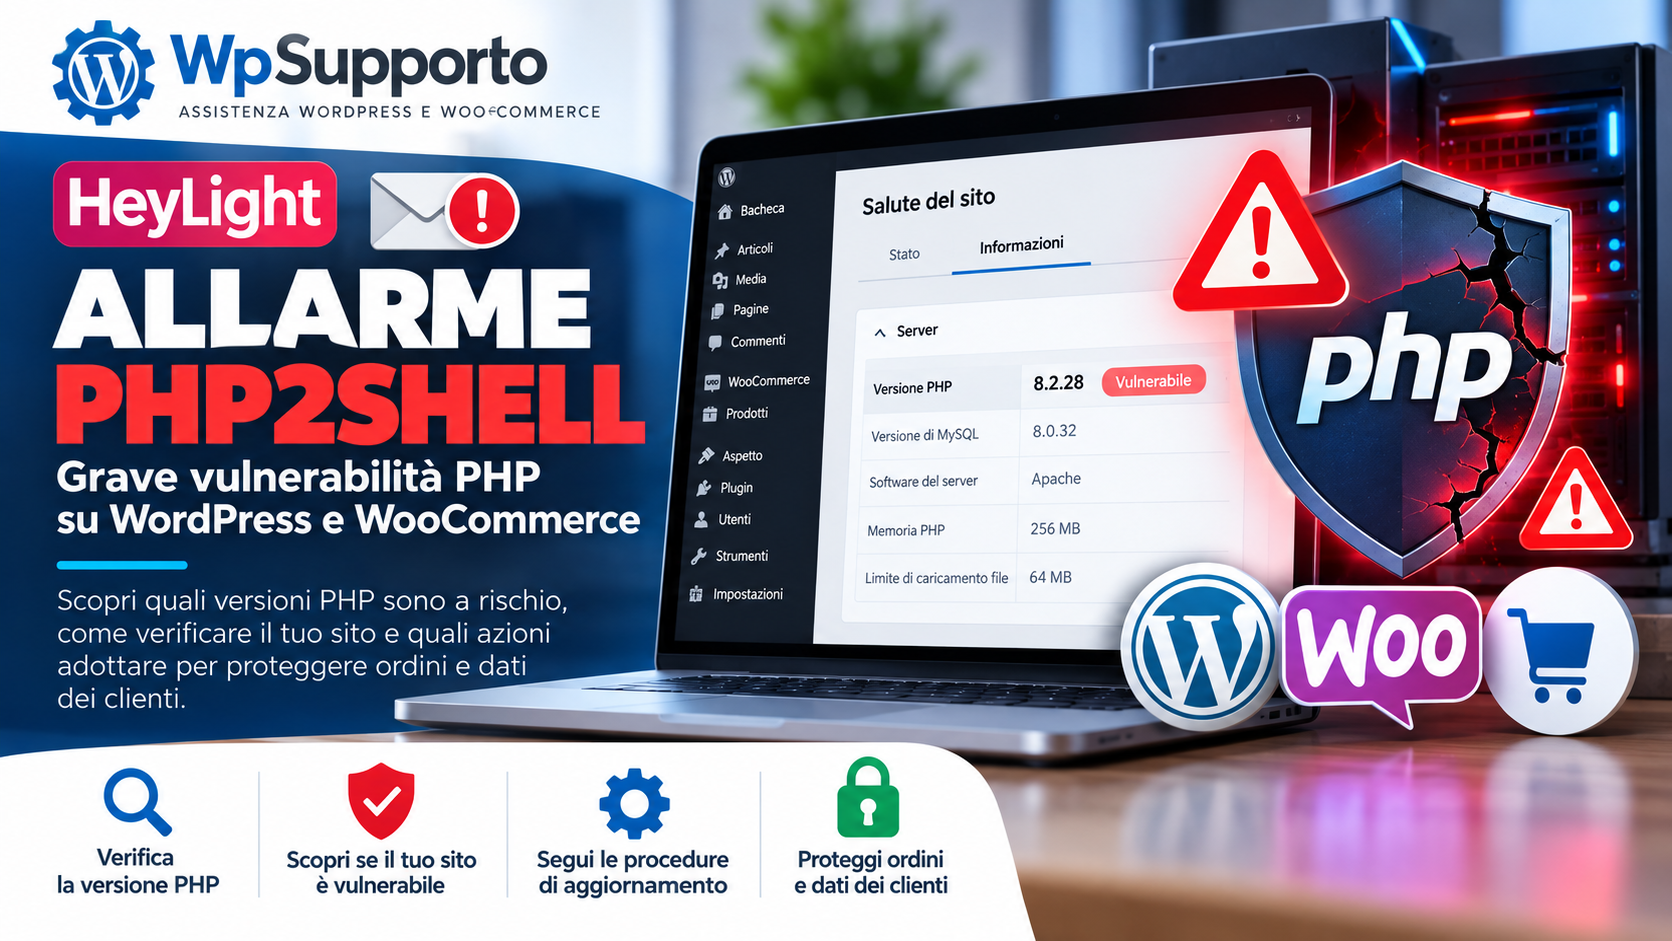
Entrambe possono consentire, in determinate condizioni, l’esecuzione di codice da remoto senza autenticazione. Il problema riguarda il software PHP installato sul server, non direttamente WooCommerce o il plugin di pagamento HeyLight.
In questa guida spieghiamo perché HeyLight ha inviato la comunicazione, quali versioni PHP sono vulnerabili, come verificare il proprio sito WordPress e quali precauzioni adottare per proteggere ordini, pagamenti e dati dei clienti.
Perché HeyLight ha inviato un avviso di sicurezza ai propri esercenti?
HeyLight, soluzione di pagamento collegata a Compass Banca, ha informato gli esercenti di due vulnerabilità critiche che interessano PHP, il linguaggio utilizzato da numerose piattaforme e-commerce.
La comunicazione invita i titolari dei negozi online a verificare la versione PHP utilizzata dal proprio server e a richiedere l’intervento del team IT o del fornitore di hosting quando necessario.
È importante comprendere un aspetto: ricevere l’email di HeyLight non significa che il proprio negozio sia stato violato.
Si tratta di un avviso preventivo che segnala un rischio di sicurezza e la necessità di verificare tempestivamente la configurazione del server.
Il plugin HeyLight è vulnerabile?
Secondo quanto specificato nella comunicazione inviata agli esercenti, non è necessario aggiornare il plugin HeyLight né modificare l’integrazione di pagamento per risolvere PHP2Shell.
Le vulnerabilità si trovano nel runtime PHP, ovvero nel software che esegue il codice del sito sul server.
Di conseguenza, aggiornare soltanto WordPress, WooCommerce o il plugin HeyLight non corregge il problema se il server continua a utilizzare una versione PHP vulnerabile.
Cos’è PHP2Shell e perché rappresenta un rischio per WordPress?
PHP2Shell è il nome attribuito a due vulnerabilità critiche scoperte nel funzionamento interno di PHP.
Le vulnerabilità sono:
- CVE-2026-109618: un problema nella gestione della memoria quando PHP interrompe una richiesta per esaurimento delle risorse disponibili.
- CVE-2026-109619: un problema legato alla persistenza di uno stato interno non valido tra richieste elaborate dal medesimo processo PHP.
Entrambe sono classificate con gravità critica e punteggio CVSS 4.0 pari a 9,2 su 10.
In condizioni favorevoli all’attaccante, queste vulnerabilità possono consentire l’esecuzione di codice sul server senza effettuare l’accesso a WordPress.
Questo rende PHP2Shell particolarmente delicata: non è necessariamente richiesto conoscere la password di un amministratore o sfruttare un plugin WordPress vulnerabile.
Quali conseguenze può avere un attacco PHP2Shell?
Un eventuale sfruttamento riuscito può compromettere la riservatezza, l’integrità o la disponibilità del sito, nei limiti dei permessi del processo PHP coinvolto.
Tra i possibili effetti rientrano:
- Esecuzione non autorizzata di codice sul server.
- Accesso a informazioni disponibili al processo PHP.
- Esposizione di dati sensibili presenti nella memoria del processo.
- Modifiche non autorizzate a file o contenuti accessibili.
- Interruzioni del servizio o malfunzionamenti del negozio.
La gravità effettiva dipende dalla configurazione del server, dai permessi assegnati ai processi e dalle protezioni disponibili.
Non tutti i siti che utilizzano una versione PHP vulnerabile sono necessariamente compromessi, ma è importante eliminare l’esposizione il prima possibile.
Quali versioni PHP sono vulnerabili a PHP2Shell?
Il progetto PHP ha pubblicato aggiornamenti di sicurezza il 21 ottobre 2026 per correggere le due vulnerabilità.
La seguente tabella riporta le prime versioni corrette per PHP2Shell.
| Versione PHP | Versioni vulnerabili | Prima versione corretta |
|---|---|---|
| PHP 8.5 | Da 8.5.0 a 8.5.11 | 8.5.12 |
| PHP 8.4 | Da 8.4.0 a 8.4.26 | 8.4.27 |
| PHP 8.3 | Da 8.3.0 a 8.3.35 | 8.3.36 |
| PHP 8.2 | Da 8.2.0 a 8.2.34 | 8.2.35 |
| PHP 8.1 e precedenti | Rami non più supportati dal progetto PHP | Migrazione o correzioni specifiche del fornitore |
Attenzione: la tabella riguarda le correzioni delle due vulnerabilità PHP2Shell. Non garantisce che una determinata versione sia priva di altre vulnerabilità di sicurezza.
Alcuni fornitori di sistemi operativi e servizi hosting possono distribuire correzioni di sicurezza tramite pacchetti personalizzati, mantenendo un numero di versione differente da quello ufficiale PHP. In questi casi è necessario verificare il bollettino del fornitore.
PHP 8.2.35 è vulnerabile a PHP2Shell?
No. PHP 8.2.35 è la prima versione del ramo 8.2 che contiene le correzioni per CVE-2026-109618 e CVE-2026-109619.
Se il tuo sito utilizza effettivamente PHP 8.2.35, queste due specifiche vulnerabilità risultano corrette nella versione ufficiale.
È comunque importante verificare che la versione sia effettivamente in uso dal sito e controllare gli eventuali successivi avvisi di sicurezza.
Come controllare la versione PHP del proprio sito WordPress
Prima di aggiornare qualsiasi componente, è necessario individuare la versione PHP utilizzata dal sito.
Metodo 1: controllare PHP dalla bacheca WordPress
- Accedi al pannello di amministrazione WordPress.
- Apri Strumenti > Salute del sito.
- Seleziona la scheda Informazioni.
- Espandi la sezione Server.
- Individua la voce Versione PHP.
Confronta il numero visualizzato con la tabella delle versioni corrette.
Questo controllo consente di verificare la versione utilizzata dal sito WordPress, senza dover installare plugin aggiuntivi.
Metodo 2: verificare PHP dal pannello hosting
La versione PHP può essere controllata anche dal pannello del proprio provider hosting.
La posizione dell’impostazione varia in base al servizio utilizzato, ad esempio SiteGround, Aruba, cPanel o Plesk.
È importante controllare la versione associata al dominio effettivo, perché sullo stesso account hosting potrebbero essere presenti più siti configurati con versioni PHP differenti.
Metodo 3: chiedere conferma al fornitore hosting
Se il pannello mostra una versione apparentemente vulnerabile, ma il provider dichiara di aver applicato correzioni di sicurezza personalizzate, richiedi una conferma scritta.
La verifica dovrebbe specificare se le correzioni per CVE-2026-109618 e CVE-2026-109619 sono state effettivamente applicate al runtime utilizzato dal sito.
Non è sufficiente sapere che il server è genericamente aggiornato: bisogna verificare la copertura delle vulnerabilità specifiche.
Il tuo sito WordPress utilizza una versione PHP vulnerabile?
Se la versione installata non contiene le correzioni necessarie, è importante organizzare tempestivamente un aggiornamento sicuro.
Prima di procedere bisogna considerare la compatibilità del tema, dei plugin e delle eventuali personalizzazioni con la versione PHP di destinazione.
Un aggiornamento eseguito senza verifiche può provocare errori PHP, problemi al checkout o malfunzionamenti di funzionalità importanti.
Per approfondire la procedura puoi leggere la nostra guida su come aggiornare PHP su WordPress in sicurezza.
Se preferisci affidare le verifiche a un tecnico, puoi richiedere il supporto di WpSupporto attraverso la pagina contatti.
Come risolvere la vulnerabilità PHP2Shell su WordPress e WooCommerce
Se il tuo sito utilizza una versione PHP interessata dalle vulnerabilità CVE-2026-109618 e CVE-2026-109619, è necessario verificare la disponibilità di un aggiornamento di sicurezza e pianificare tempestivamente l’intervento.
Il problema riguarda il runtime PHP installato sul server. Per questo motivo, aggiornare soltanto WordPress, WooCommerce o il plugin HeyLight non è sufficiente a correggere queste vulnerabilità.
La procedura corretta dipende dal servizio hosting, dalla versione PHP attualmente utilizzata e dalla compatibilità dei componenti del sito.
1. Effettuare un backup completo del sito
Prima di modificare la versione PHP, crea un backup completo dei file e del database WordPress.
Il backup deve comprendere almeno:
- File WordPress, temi e plugin installati.
- Database del sito.
- Configurazioni e personalizzazioni.
- Dati WooCommerce relativi a prodotti, clienti e ordini.
Verifica che il backup sia effettivamente ripristinabile. Nei negozi online attivi è importante evitare che un eventuale ripristino comporti la perdita degli ordini ricevuti successivamente.
Se sospetti una compromissione, conserva anche una copia dei log e delle informazioni utili alle verifiche di sicurezza prima di effettuare operazioni di pulizia.
2. Aggiornare PHP dal pannello hosting
Nella maggior parte degli hosting condivisi e gestiti, la versione PHP può essere modificata direttamente dal pannello di controllo.
La procedura generale prevede:
- Accedere al pannello del provider hosting.
- Individuare la sezione dedicata alla gestione di PHP.
- Verificare la versione attualmente associata al dominio.
- Selezionare una versione supportata che includa le correzioni di sicurezza necessarie.
- Applicare la modifica seguendo le indicazioni del provider.
- Controllare che il sito utilizzi effettivamente la versione aggiornata.
Se utilizzi un server VPS o dedicato, l’aggiornamento potrebbe richiedere l’intervento dell’amministratore di sistema e il riavvio dei servizi PHP-FPM, Apache o equivalenti.
Attenzione: non scegliere automaticamente la versione PHP numericamente più recente senza verificare la compatibilità di WordPress, WooCommerce, tema e plugin.
La priorità è installare una versione sicura e supportata, mantenendo il corretto funzionamento del sito.
3. Verificare che l’aggiornamento PHP sia effettivamente attivo
Dopo aver modificato la versione PHP dal pannello hosting, torna nella bacheca WordPress.
- Apri Strumenti > Salute del sito.
- Seleziona Informazioni.
- Espandi la sezione Server.
- Controlla la voce Versione PHP.
La versione visualizzata deve corrispondere a quella effettivamente configurata per il sito.
Se la versione non cambia, contatta il provider hosting per verificare la configurazione del dominio e il corretto riavvio dei servizi.
Ricorda che alcuni provider applicano correzioni di sicurezza personalizzate alle proprie distribuzioni PHP. In questi casi è opportuno richiedere conferma della presenza delle patch specifiche.
Quali controlli effettuare su WooCommerce dopo l’aggiornamento PHP?
Per un negozio online, verificare che la homepage sia raggiungibile non è sufficiente.
L’aggiornamento PHP può evidenziare incompatibilità con estensioni, personalizzazioni e sistemi di pagamento. Per questo è necessario controllare le funzionalità che consentono ai clienti di completare gli acquisti.
Controllare prodotti, carrello e checkout
Effettua una verifica del percorso di acquisto:
- Apri una pagina prodotto e controlla che venga visualizzata correttamente.
- Aggiungi un prodotto al carrello.
- Verifica l’aggiornamento delle quantità e dei totali.
- Accedi alla pagina checkout.
- Controlla che i campi di fatturazione e spedizione funzionino.
- Verifica che i metodi di pagamento disponibili vengano caricati correttamente.
Quando possibile, esegui una transazione di prova utilizzando le modalità di test previste dal gateway di pagamento.
Se il checkout presenta errori, consulta la nostra guida su come risolvere i problemi del checkout WooCommerce.
Verificare pagamenti HeyLight e stato degli ordini
Se utilizzi HeyLight, presta particolare attenzione alla corretta comunicazione tra il sistema di pagamento e WooCommerce.
Controlla che:
- Il metodo di pagamento HeyLight sia disponibile dove previsto.
- Le richieste di pagamento vengano gestite correttamente.
- Gli ordini vengano creati senza errori.
- Le conferme di pagamento vengano ricevute dal negozio.
- Gli stati degli ordini si aggiornino correttamente.
Per le transazioni effettive, confronta i dati presenti in WooCommerce con quelli disponibili nel Portale Esercenti HeyLight.
In caso di differenze, evita di modificare manualmente lo stato degli ordini senza aver verificato l’esito reale del pagamento.
Importante: il corretto funzionamento del plugin HeyLight non dimostra, da solo, che il server sia protetto dalle vulnerabilità PHP2Shell. La verifica della versione PHP rimane necessaria.
Controllare email e notifiche WooCommerce
Dopo l’aggiornamento verifica anche l’invio delle email transazionali, come le conferme d’ordine e le notifiche amministrative.
Se le email non arrivano, il problema potrebbe riguardare la configurazione SMTP, un’estensione o un errore emerso dopo l’aggiornamento.
Per approfondire puoi leggere la nostra guida su WooCommerce che non invia email.
Cosa fare se non puoi aggiornare PHP immediatamente?
Se il provider hosting non mette ancora a disposizione una versione corretta, oppure il sito utilizza componenti incompatibili con le versioni PHP supportate, è necessario valutare misure temporanee di contenimento.
Le possibili azioni includono:
- Aprire una richiesta urgente al provider hosting.
- Verificare la disponibilità di patch di sicurezza distribuite dal fornitore.
- Ridurre temporaneamente l’esposizione dei servizi non indispensabili.
- Valutare regole di protezione aggiuntive tramite firewall applicativo, se disponibili e pertinenti.
- Monitorare errori e attività anomale.
- Valutare una sospensione temporanea del negozio nei casi di rischio non mitigabile.
Queste misure non sostituiscono l’installazione delle correzioni PHP.
La decisione di sospendere temporaneamente il negozio deve tenere conto dell’effettiva esposizione, delle indicazioni del provider e delle conseguenze operative.
Come capire se il sito WordPress è stato compromesso?
La presenza di una versione PHP vulnerabile non significa automaticamente che un attaccante abbia ottenuto accesso al server.
Tuttavia, se il sito ha utilizzato una versione vulnerabile durante il periodo di esposizione, è opportuno valutare eventuali indicatori di compromissione.
Segnali che richiedono ulteriori verifiche
- File PHP sconosciuti o modificati senza autorizzazione.
- Nuovi utenti amministratori non riconosciuti.
- Reindirizzamenti verso siti esterni sospetti.
- Modifiche inattese alle impostazioni WordPress.
- Errori anomali nei log del server.
- Attività insolite nei processi o nelle connessioni del server.
- Modifiche non autorizzate ai dati degli ordini o alle integrazioni.
Questi sintomi non sono esclusivi di PHP2Shell e la loro assenza non dimostra che il server non sia stato compromesso.
Un’analisi affidabile può richiedere la verifica dei log, dei file, delle configurazioni e delle attività eseguite sul server.
Se il tuo sito presenta reindirizzamenti sospetti o codice malevolo, puoi approfondire il nostro servizio di rimozione malware WordPress.
Proteggere password, credenziali API e dati sensibili
Secondo l’avviso HeyLight, una delle vulnerabilità potrebbe consentire l’esposizione di informazioni sensibili presenti nella memoria del processo PHP, comprese password e chiavi API.
Se esistono elementi concreti che fanno sospettare una compromissione:
- Conserva i log e le evidenze disponibili.
- Coinvolgi il responsabile tecnico o il fornitore hosting.
- Metti in sicurezza il server e correggi le vulnerabilità.
- Valuta la rotazione delle credenziali potenzialmente esposte.
- Richiedi nuove credenziali API HeyLight se quelle esistenti potrebbero essere state compromesse.
- Verifica l’integrità delle transazioni e degli ordini.
In presenza di una violazione confermata dei dati personali, è inoltre necessario valutare gli obblighi applicabili in materia di protezione dei dati, con il supporto delle figure competenti.
Nota: aggiornare PHP corregge la vulnerabilità software, ma non elimina automaticamente eventuali modifiche malevole già effettuate da un attaccante.
PHP2Shell e CVE-2026-115560: sono la stessa vulnerabilità?
No. Le vulnerabilità CVE-2026-109618 e CVE-2026-109619, comunemente indicate come PHP2Shell, sono distinte da CVE-2026-115560.
Quest’ultima è stata segnalata separatamente e riguarda la gestione della funzionalità PHP di monitoraggio dell’avanzamento degli upload nelle sessioni.
Per questo motivo, una versione PHP corretta rispetto a PHP2Shell non deve essere considerata automaticamente protetta da tutte le altre vulnerabilità.
La verifica della sicurezza deve tenere conto dei bollettini più recenti del progetto PHP, del sistema operativo e del provider hosting.
È consigliabile applicare le versioni di sicurezza più recenti disponibili per il ramo PHP supportato, dopo aver verificato la compatibilità del sito.
Domande frequenti sull’avviso HeyLight e PHP2Shell
L’email HeyLight sulla vulnerabilità PHP è autentica?
HeyLight ha diffuso una comunicazione relativa alle vulnerabilità PHP2Shell. Tuttavia, la presenza di un messaggio simile nella propria casella email non ne garantisce automaticamente l’autenticità.
Per sicurezza, evita di inserire credenziali attraverso link ricevuti via email e verifica eventuali comunicazioni tramite i canali ufficiali HeyLight.
Se ho ricevuto l’email HeyLight, il mio sito è stato hackerato?
No. L’avviso informa dell’esistenza di vulnerabilità che potrebbero interessare il server. Per stabilire se il sito sia esposto o compromesso è necessario verificare la versione PHP e, quando opportuno, eseguire controlli di sicurezza.
Devo aggiornare il plugin HeyLight?
L’avviso specifica che non è necessario aggiornare il plugin HeyLight per correggere PHP2Shell. Le vulnerabilità interessano PHP e richiedono un aggiornamento del runtime o l’applicazione di correzioni equivalenti del fornitore.
PHP 8.2.35 è sicuro rispetto a PHP2Shell?
PHP 8.2.35 contiene le correzioni per CVE-2026-109618 e CVE-2026-109619. Questo non esclude la presenza di altre vulnerabilità e non sostituisce la verifica degli aggiornamenti di sicurezza successivi.
Posso aggiornare PHP senza aggiornare WordPress?
PHP viene generalmente gestito dal server o dal provider hosting, mentre WordPress è il software applicativo. I due aggiornamenti sono distinti, ma è necessario verificarne la compatibilità reciproca insieme a quella di temi e plugin.
PHP2Shell riguarda soltanto WooCommerce?
No. Le vulnerabilità riguardano PHP e possono interessare diverse applicazioni web che utilizzano versioni vulnerabili, comprese installazioni WordPress, WooCommerce e altre piattaforme e-commerce.
Un plugin di sicurezza WordPress può bloccare PHP2Shell?
Un plugin di sicurezza può offrire alcune protezioni aggiuntive, ma non deve essere considerato una correzione delle vulnerabilità del runtime PHP. La soluzione principale rimane l’installazione delle patch appropriate sul server.
Quanto è urgente aggiornare PHP?
Le vulnerabilità PHP2Shell sono classificate come critiche. Se il server utilizza una versione vulnerabile e non dispone di correzioni equivalenti, l’aggiornamento deve essere trattato come una priorità di sicurezza.
Conclusioni: cosa fare dopo l’avviso di sicurezza HeyLight
L’email inviata da HeyLight rappresenta un’importante segnalazione per i proprietari di siti e-commerce che utilizzano PHP.
Il punto fondamentale è distinguere il servizio di pagamento dal problema tecnico: HeyLight ha segnalato la vulnerabilità, ma PHP2Shell riguarda il software PHP installato sul server.
Le azioni prioritarie sono verificare la versione PHP, applicare le correzioni necessarie, controllare il funzionamento del negozio e approfondire eventuali segnali di compromissione.
Per chi gestisce un e-commerce WooCommerce, è particolarmente importante verificare il checkout, le conferme di pagamento e la corretta gestione degli ordini dopo ogni intervento.
Hai ricevuto l’avviso HeyLight e non sai come intervenire?
Se utilizzi WordPress o WooCommerce e hai ricevuto una comunicazione relativa alle vulnerabilità PHP2Shell, WpSupporto può aiutarti a verificare la configurazione del sito e individuare gli interventi necessari.
Ci occupiamo di:
- Verifica tecnica della versione PHP.
- Controllo della compatibilità di temi e plugin.
- Supporto all’aggiornamento PHP.
- Diagnosi degli errori WordPress e WooCommerce.
- Verifiche di sicurezza e analisi di eventuali anomalie.
- Controllo del funzionamento del negozio dopo l’intervento.
Proteggi il tuo sito e-commerce e riduci il rischio di interruzioni o problemi di sicurezza.
Richiedi una verifica tecnica a WpSupporto
Se il tuo negozio presenta problemi di funzionamento, puoi consultare anche il nostro servizio di assistenza WooCommerce.
Fonti ufficiali e approfondimenti
PHP.net – Sito ufficiale del progetto PHP
PHP.net – Versioni e aggiornamenti disponibili
Google Cloud – Analisi delle vulnerabilità PHP2Shell
CERT-EU – Avviso di sicurezza PHP
Ultimo aggiornamento: 26 ottobre 2026. Le indicazioni di sicurezza devono essere confrontate con i bollettini ufficiali e con la configurazione effettiva del server.